Artikel kita kali ini merespon sedang ramainya pemberitaan, pembicaraan, dan narasi publik tentang perangkat sadap seluler, yang telah dipakai untuk memantau lawan politik pada saat kontestasi pemilu, ataupun untuk kepentingan politik praktis setelahnya.
Paling tidak, bagi setiap individu saat ini Ponsel bukan lagi sekedar “alat komunikasi”, namun telah menggantikan fungsi “KTP” dan “Uang”, sampai fungsi sekunder lain seperti “umber info instan, membayar & melaporkan pajak, memantau kesehatan, pemandu arah, dsb.
Namun, karena sebuah Ponsel 24 jam terhubung dengan jaringan internet global, Ponsel bukan hanya memiliki fungsi posistif, tapi bisa menjadi “bom bunuh diri” potensial, yang langsung bisa merugikan pemegangnya.
Konteks Gonjang-ganjing Penyadapan 2026
Dalam laporan investigasinya, Amnesty International menyoroti adanya indikasi pengiriman dan penggunaan teknologi pengawasan invasif di Indonesia pada rentang 2017–2023.
Beberapa perangkat disebut berasal atau terafiliasi dengan perusahaan asal Israel dan diduga masuk melalui broker atau perantara di Singapura, mengingat Indonesia tidak memiliki hubungan diplomatik resmi dengan Israel.
Namun, seperti biasa artikel kita tidak akan bersinggungan dengan politik praktis terutama politik lokal, lebih kepada pencerahan umat bagaimana sistem penyadapan ponsel bisa terjadi, dan segi-segi apa saja yang perlu diketahui, mengingat diera akhir zaman Ponsel merupakan “Cemeti/ Cambuk”, sebuah alat penting pengendali hewan tunggangan & ternak bagi setiap orang Arab dahulu kala, atau semacam “Keris” bagi kalangan elit Kerajaan Jawa klasik.
Namun, cambuk di akhir-zaman sangatlah canggih, sedemikian sehingga bisa merekam dan menceritakan kembali apa yang dilakukan seseorang diluar sana.
صَدَقَ وَالَّذِي نَفْسِي بِيَدِهِ، لَا تَقُومُ السَّاعَةُ حَتَّى يُكَلِّمَ السِّبَاعُ الْإِنْسَ، وَيُكَلِّمَ الرَّجُلَ عَذَبَةُ سَوْطِهِ، وَشِرَاكُ نَعْلِهِ، وَيُخْبِرَهُ فَخِذُهُ بِمَا أَحْدَثَ أَهْلُهُ بَعْدَهُ
“Benar apa yang dikatakan oleh si Yahudi ini. Demi Allah, Dzat yang jiwaku ada di tangan-Nya, kiamat tidak akan terjadi sampai binatang buas bisa berbicara dengan manusia dan ujung cambuk seseorang bisa bercerita kepada pemiliknya, demikian pula tali sandal seseorang, juga pahanya (bisa menceritakan) apa yang dilakukan anggota keluaganya setelah bepergian.” (HR. Muslim)
إِنَّهَا أَمَارَةٌ مِنْ أَمَارَاتٍ بَيْنَ يَدَيِ السَّاعَةِ، قَدْ أَوْشَكَ الرَّجُلُ أَنْ يَخْرُجَ فَلَا يَرْجِعَ حَتَّى تُحَدِّثَهُ نَعْلَاهُ وَسَوْطُهُ مَا أَحْدَثَ أَهْلُهُ بَعْدَهُ
‘Sesungguhnya di antara tanda terjadinya kiamat adalah sebentar lagi seorang itu akan keluar dari rumah dan tidaklah dia kembali ke rumahnya sampai kedua sandal dan cambuknya menceritakan apa yang dilakukan oleh anggota keluarganya setelah bepergian.’” (HR. Imam Ahmad 8049).
Industri Spyware Komersial
Diskursus mengenai penyadapan perangkat seluler di ruang publik sering kali terjebak pada penyederhanaan istilah.
Setiap kali mencuat skandal dugaan penyadapan pejabat tinggi atau lawan politik, publik serta-merta mengaitkannya dengan satu nama populer: Pegasus buatan Israel.
Bagi praktisi keamanan siber dan akademisi IT, menyama-ratakan seluruh mekanisme intersepsi komunikasi ke dalam satu label produk merupakan kekeliruan teknis yang mendasar.
Dalam lanskap penyadapan informasi modern, terdapat dua jenisa penyadapan yang bekerja secara sangat terpisah:
- Intersepsi di tingkat jaringan operator (network-level interception), atau istilah lainnya LIMS (Lawful Interception Management System).
- Infeksi perangkat lunak di tingkat perangkat ujung (endpoint spyware).
Di balik fenomena yang kedua, maka banyak berdiri industri bernilai miliaran dolar yang bergerak dalam Commercial Surveillance Vendors (CSV), mereka merupakan ekosistem perusahaan swasta yang merancang, mengkomersialkan, dan menjual senjata siber ofensif kepada institusi negara di seluruh dunia.
Endpoint Spyware Vs Intersepsi Jaringan
Sebelum memetakan siapa saja produsen di balik layar, penting untuk membedakan “dua arsitektur penyadapan utama”, yang kerap tumpang tindih dalam pemberitaan:
A. LIMS (Lawful Interception Management System)
LIMS (Lawful Interception Management System) adalah standar infrastruktur telekomunikasi (seperti standar ETSI) yang terintegrasi langsung di sisi penyedia layanan internet (ISP) atau operator seluler.
LIMS bekerja di tingkat jaringan inti (core network) untuk menyalin trafik suara, SMS, atau metadata IP secara legal berdasarkan surat perintah hukum.
Karena bekerja di jalur transmisi (in-transit), LIMS tidak mampu membaca isi pesan yang dilindungi enkripsi ujung-ke-ujung (End-to-End Encryption / E2EE) seperti Signal atau WhatsApp. Ia hanya dapat melihat metadata (siapa menghubungi siapa, kapan, dan dari menara BTS mana).
B. Commercial Spyware (Mercenary Spyware)
Berbeda dengan LIMS, commercial spyware (seperti Pegasus, Predator, atau Hermit) menargetkan langsung sistem operasi ponsel target (iOS atau Android).
Tujuannya adalah membobol pertahanan perangkat untuk mendapatkan akses penuh (root/jailbreak), sehingga penyerang dapat membaca data sebelum dienkripsi atau setelah didekripsi di memori perangkat (at-rest/in-use).
Karena dia menguasai penuh sebuah Ponsel target, maka Spyware jenis ini mampu secara diam-diam menguras habis info apapun, dan mengirimkannya juga secara sembunyi-sembunyi ke User.
Rantai Infeksi Spyware- Dari Spear-Phishing hingga Zero-Click
Bagi pengembang spyware, tantangan terbesar bukanlah membuat program perekam layar atau sekedar penyadap mikrofon, melainkan “vektor pengiriman” (delivery vector) dan “eskalasi hak akses” (privilege escalation).
Sistem operasi seluler modern dirancang dengan arsitektur sandboxing yang ketat, memisahkan memori antar-aplikasi agar satu aplikasi yang diretas tidak bisa mengakses data aplikasi lain.
Untuk menembusnya, vendor CSV mengandalkan rantai eksploitasi (exploit chain) yang terdiri dari beberapa celah keamanan sekaligus:
1. Vektor Pengiriman (One-Click vs. Zero-Click)
One-Click: Memanfaatkan rekayasa sosial (spear-phishing) melalui SMS, WhatsApp, atau iklan berbahaya (malvertising). Ketika target mengeklik tautan, peramban (browser) akan memuat halaman yang mengeksploitasi celah pada mesin rendering seperti WebKit (Safari) atau V8 (Chrome). Metode ini umum ditemukan pada generasi awal spyware Predator buatan Cytrox.
Zero-Click: Puncak rekayasa eksploitasi siber. Target tidak perlu mengeklik tautan atau membuka file apa pun. Eksploitasi dikirim melalui paket data latar belakang yang diproses otomatis oleh sistem—misalnya lewat protokol VoIP (panggilan tak terjawab WhatsApp), aplikasi perpesanan bawaan (iMessage), atau layanan sinkronisasi cloud. Celah terkenal seperti FORCEDENTRY (CVE-2021-30860) memanfaatkan kelemahan pada pustaka pemrosesan gambar/PDF di iOS untuk mengeksekusi kode arbitrer tanpa interaksi pengguna.
2. Sandbox Escape & Kernel Exploitation
Setelah kode awal berhasil dieksekusi di dalam proses aplikasi (misalnya iMessage), payload tahap kedua akan mengeksploitasi celah pada kernel sistem operasi untuk keluar dari sandbox dan mendapatkan hak akses tertinggi (root/kernel privilege).
3. Persistence & Modular Payload:
Berdasarkan analisis forensik dari Amnesty International Security Lab, spyware modern bersifat modular dan sering kali berjalan murni di memori volatil (RAM) agar tidak meninggalkan jejak permanen di penyimpanan flash saat ponsel di-reboot. Jika perangkat dimatikan, infeksi akan hilang dan operator harus mengirim ulang paket zero-click untuk menginfeksinya kembali.
4. Celah “Zero-Day” Sebuah Peluang Ekonomi
Ekonomi zero-day adalah ekosistem pasar global tempat celah keamanan “sebuah perangkat lunak” (aplikasi) yang belum diketahui publik atau pembuatnya (zero-day vulnerabilities) diperjual-belikan sebagai komoditas bernilai tinggi.
Dalam keamanan siber, celah zero-day dinamai demikian karena vendor perangkat lunak (seperti Apple, Google, atau Microsoft) memiliki waktu “nol hari” untuk menambalnya sebelum celah tersebut dieksploitasi oleh penyerang.
Riset dari Google Threat Analysis Group (TAG) menunjukkan bahwa sekitar “50% dari seluruh eksploitasi celah zero-day” yang ditemukan di lapangan dan menargetkan produk Google (Android/Chrome) maupun Apple berasal dari vendor pengawasan komersial.
Vendor-vendor ini tidak selalu menemukan celah sendiri; mereka membelinya dari pialang eksploitasi (exploit brokers seperti Zerodium atau Crowdfense) dengan harga mencapai jutaan dolar AS, per rantai eksploitasi penuh.
Peta Produsen Spyware Global – Dominasi Israel
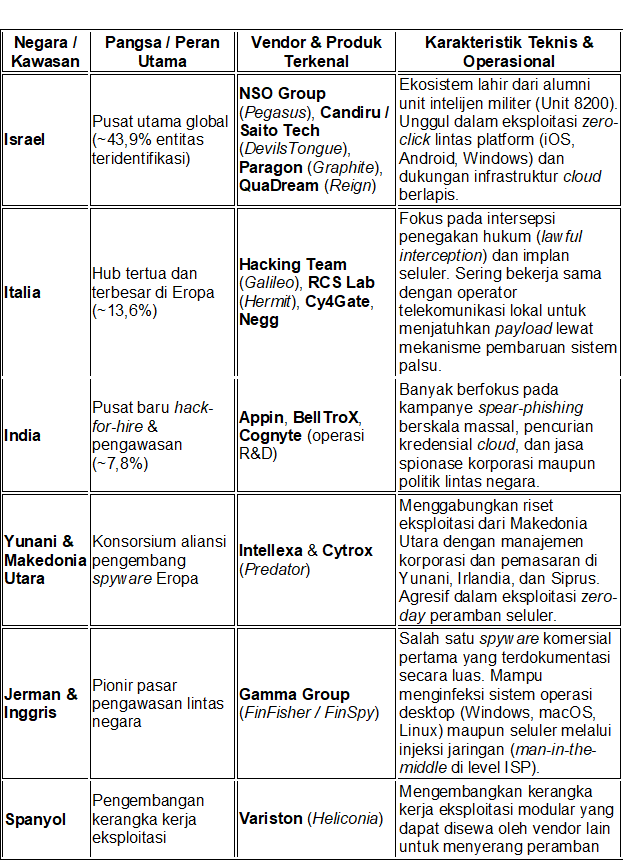
Meskipun Israel memegang pangsa pasar terbesar, industri spyware komersial bersifat multipolar. Laporan pemetaan global Mythical Beasts oleh Atlantic Council mengidentifikasi ratusan entitas (pengembang, investor, dan broker) yang tersebar di lebih dari 40 negara.
Selain Israel, setiap negara adidaya siber seperti AS, China, dan Rusia juga mengembangkan implan seluler yang setara atau lebih canggih (misalnya divisi TAO di NSA atau unit siber MSS Tiongkok). Namun, kapabilitas tersebut diproduksi secara tertutup untuk operasi intelijen negara mereka sendiri, bukan dijual sebagai komoditas komersial kepada pemerintah asing.
Berikut tabel negara-negara produsen Spyware terkemuka:
Rantai Pasok Gelap (Perusahaan Cangkang & Jaringan Broker)
Salah satu aspek paling menarik bagi peneliti keamanan adalah bagaimana teknologi pengawasan ini berpindah tangan melintasi batas geopolitik, termasuk ke negara-negara yang tidak memiliki hubungan diplomatik dengan negara asal pembuatnya.
Menurut riset lanjutan Atlantic Council mengenai perantara industri spyware, vendor CSV menggunakan struktur korporasi berlapis untuk menghindari regulasi kontrol ekspor (seperti Wassenaar Arrangement) dan menyamarkan jejak transaksi:
Rekayasa Korporasi: Sebuah perusahaan riset R&D di Tel Aviv atau Skopje dapat mendaftarkan entitas induknya di Siprus, memiliki kantor penjualan di Singapura, dan menerima pembayaran melalui perusahaan cangkang di Kepulauan Virgin Britania Raya.
Jejak di Asia Tenggara & Indonesia: Investigasi kolaboratif antara Amnesty International UK, Haaretz, dan Tempo mengungkap bagaimana perangkat pengawasan digital masuk ke Indonesia pada rentang 2017–2023.
Karena ketiadaan hubungan diplomatik langsung antara Jakarta dan Tel Aviv, pengadaan perangkat dari vendor asal Israel maupun Eropa disalurkan melalui jaringan pialang (reseller) dan entitas perantara yang berbasis di Singapura serta beberapa negara Eropa.
Antisipasi Spyware (Untuk kalangan Awam)
- Aktifkan Lockdown Mode (pada iOS) atau Advanced Protection ( pada Android): Fitur Lockdown Mode pada Apple secara drastis mempersempit permukaan serangan (attack surface) dengan memblokir pratinjau tautan di pesan, menonaktifkan kompilasi JavaScript Just-In-Time (JIT) yang kompleks di peramban, dan memblokir panggilan masuk dari nomor tak dikenal.
- Lakukan Reboot Berkala: Mematikan dan menyalakan ulang ponsel setiap hari merupakan langkah higienis sederhana yang efektif memutus persistensi spyware berbasis RAM (non-persistent memory implants), memaksa penyerang membakar kembali kuota eksploitasi mereka jika ingin menginfeksi ulang.
- Pembaruan OS Segera: Sebagian besar tambalan keamanan (security patch) dari Apple dan Google secara diam-diam menutup celah zero-day yang dilaporkan oleh peneliti keamanan setelah ditemukan di lapangan.
Penutup
Industri commercial spyware membuktikan bahwa keamanan siber dan segala celahnya bukan lagi sekadar persoalan kode program, melainkan telah menjadi “pasar ekonomi global” yang mempertemukan riset kerentanan perangkat lunak dengan kepentingan politik dan intelijen.
Selama mekanisme pertahanan perangkat lunak tetap reaktif dan permintaan pengawasan negara terus meningkat, perlombaan antara pengembang exploit dan arsitek keamanan sistem operasi akan terus berlanjut di level teknis yang semakin dalam.
Mudah-mudahan bermanfaat —.(Mujid abdurrahman – 22 Nov 2026)
Referensi:
- https://www.atlanticcouncil.org/in-depth-research-reports/report/mythical-beasts-and-where-to-find-them-mapping-the-global-spyware-market-and-its-threats-to-national-security-and-human-rights/
- https://www.amnesty.org/en/documents/asa21/7974/2024/en/
- https://www.atlanticcouncil.org/in-depth-research-reports/issue-brief/mythical-beasts-investigating-the-role-of-intermediaries-spyware/
- https://securitylab.amnesty.org/latest/2026/07/inside-pegasus-the-evolution-of-the-worlds-most-notorious-spyware/
- https://cloud.google.com/blog/topics/threat-intelligence/intellexa-zero-day-exploits-continue
- https://citizenlab.ca/spyware-litigation-tracker-legal-challenges-and-formal-complaints-related-to-mercenary-spyware/


